Octubre Negro de 2026: todos los ataques y fallos del mes, a quién afectan y cómo protegerte
Entre el 5 y el 21 de octubre de 2026 coincidieron fallos críticos en software muy usado, ataques a paquetes y plataformas de las que dependen miles de proyectos y filtraciones de datos de personas. Lo hemos revisado caso por caso en fuentes fiables: qué pasó, a quién afecta y qué hacer, con lenguaje claro y sin alarmismo.
La cronología
- 5 octSe detecta un paquete de npm de SubQuery con código oculto que roba credenciales.
- 12 octGitLab corrige un primer fallo crítico con la puntuación máxima.
- 14-15 octZeabur sufre una intrusión en su infraestructura.
- 15-16 octUna versión de Rank Math PRO para WordPress se distribuye con una puerta trasera.
- 16-17 octAtaque a la consola de OpenCode: se exponen claves de API de IA.
- 17-20 octMozilla, Google, Apple y Microsoft bloquean certificados de eMudhra.
- 19 octLa herramienta de línea de comandos de OVHcloud se distribuye con archivos manipulados. ConnectWise sigue con su copia de seguridad en la nube suspendida tras accesos a cuentas de Microsoft 365.
- 20-21 octPlex2Shell entra en el catálogo de vulnerabilidades explotadas de CISA.
- 21 octEl día grande: parches de emergencia de PHP, Node.js, Oracle Java y GitLab, Railway detecta acceso a variables de entorno, LiteLLM publica una versión maliciosa y SBI comunica la filtración de datos de clientes.
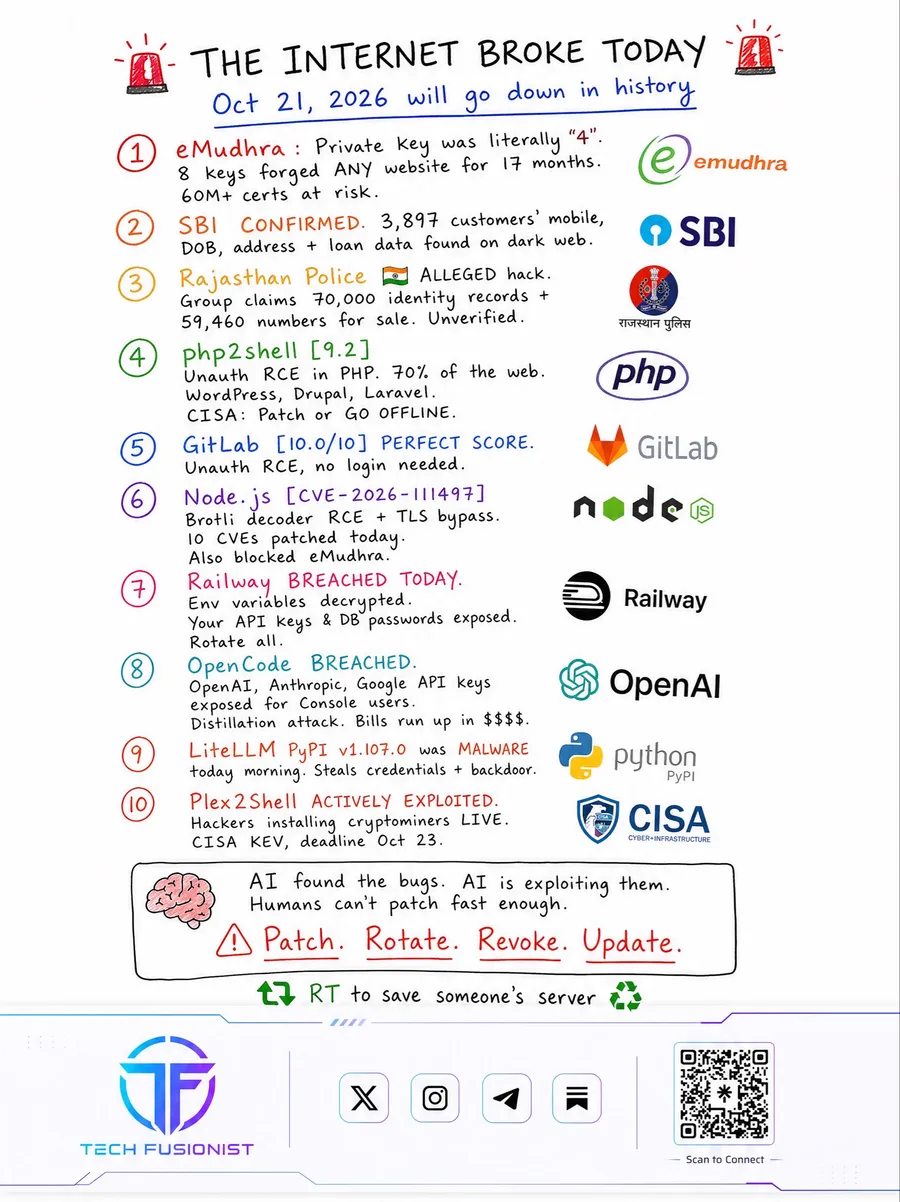
- eMudhra: las claves no eran literalmente «4» ni se han visto webs falsificadas. Eran débiles y no se han encontrado certificados emitidos con ellas.
- Railway: ocurrió el 21 de octubre y afectó como máximo al 1,85 % de los espacios de trabajo.
- PHP2Shell: las agencias oficiales no dicen todas lo mismo, y la cifra del «70 % de la web» es una aproximación.
- Policía de Rajasthan: no hemos podido confirmarlo, así que no lo damos por cierto.
Qué actualizar o revisar
| Si usas… | Haz esto |
|---|---|
| Una web con PHP o WordPress | PHP 8.5.12, 8.4.27, 8.3.36 u 8.2.35 (o posterior) y Rank Math PRO 3.0.124 si lo tienes. |
| Aplicaciones con Node.js | Node.js 22.23.4, 24.22.1 o 26.12.1 (o posterior). |
| Un servidor de GitLab propio | La versión publicada el 21 de octubre. |
| Java de Oracle o GraalVM | El parche de la alerta de Oracle del 21 de octubre. |
| Un servidor Plex | Plex Media Server 1.43.3.10861 o posterior. |
| Railway, Zeabur u OpenCode | Cambiar todas las claves guardadas allí. |
| LiteLLM, OVHcloud CLI, Tensorlake o SubQuery | LiteLLM 1.106.2 o anterior, OVHcloud CLI 0.16.0, y revisar tus dependencias. |
| Cuentas y contraseñas en general | Activar la verificación en dos pasos y desconfiar de mensajes que mencionen una filtración. |
Los casos, uno por uno
Cada tarjeta indica qué pasó, a quién afecta y qué hacer. La etiqueta de color resume lo principal: Actualizar, Rotar claves o Vigilar.
1. Fallos críticos en software muy usado
PHP2Shell (PHP)
Actualizar21 de octubre · gravedad 9,2 de 10 · CVE-2026-109618 y CVE-2026-109619
- Qué pasó
- Dos fallos críticos en el núcleo de PHP permiten ejecutar código en un servidor sin iniciar sesión. PHP publicó los parches un día antes de lo previsto porque los identificadores ya circulaban. Según The Hacker News, hubo un intento de explotación cuatro días antes de conocerse los detalles.
- A quién afecta
- A cualquier web con PHP anterior a 8.5.12, 8.4.27, 8.3.36 u 8.2.35, como las hechas con WordPress, Drupal o Laravel. El riesgo es mayor con Apache y mod_php. PHP 8.1 y anteriores ya no reciben parches del proyecto.
- Qué hacer
- Actualiza PHP o pregunta a tu hosting si ya lo ha hecho. Si no puedes parchear ya, aísla ese servidor.
Node.js
Actualizar21 de octubre · 10 vulnerabilidades · CVE-2026-111497 («Node2Shell»)
- Qué pasó
- Node.js corrigió 10 fallos a la vez. El más grave es un error del descompresor Brotli que, en ciertos casos, permite ejecutar código. Otro (CVE-2026-106069) permitía saltarse la comprobación del nombre en los certificados TLS. Cloudflare añadió reglas de emergencia en su cortafuegos web contra el fallo de Brotli.
- A quién afecta
- A las aplicaciones con Node.js 22, 24 o 26 anteriores a las versiones corregidas, sobre todo si descomprimen datos Brotli que controla un atacante. Node.js 20 y anteriores ya no reciben parches.
- Qué hacer
- Actualiza a Node.js 22.23.4, 24.22.1 o 26.12.1 (o posteriores) y reconstruye tus contenedores.
GitLab
Actualizar12 y 21 de octubre · gravedad 10 de 10 · CVE-2026-97229 y CVE-2026-110264
- Qué pasó
- GitLab corrigió dos fallos con la puntuación máxima. Los dos nacen de un error al procesar expresiones regulares y permiten ejecutar código en el servidor; el segundo, incluso sin iniciar sesión. Quien actualizó el día 12 tuvo que volver a hacerlo. No hemos encontrado informes de ataques reales con ninguno de los dos.
- A quién afecta
- A las instalaciones propias («self-managed») de GitLab, en sus ediciones CE y EE.
- Qué hacer
- Instala la versión publicada el 21 de octubre aunque ya hubieras actualizado el 12, y no expongas GitLab a internet si no es necesario.
Oracle Java y GraalVM
Actualizar21 de octubre · gravedad 9,1 de 10 · CVE-2026-91403
- Qué pasó
- Oracle publicó una alerta de emergencia, fuera de su calendario trimestral, por un fallo en JSSE, la parte de Java que gestiona las conexiones seguras. Se puede explotar a distancia, sin credenciales ni interacción del usuario. A fecha del 22 de octubre no había exploit público ni ataques conocidos.
- A quién afecta
- A Oracle Java SE (8, 11, 17, 21, 25 y 27) y a GraalVM, en las versiones que lista Oracle.
- Qué hacer
- Aplica el parche de Oracle del 21 de octubre. Si no puedes hacerlo ya, limita el acceso de red a los servicios Java afectados.
Plex2Shell (Plex Media Server)
Actualizar20-21 de octubre · ataques reales en curso
- Qué pasó
- Cuatro fallos de Plex que, encadenados, permiten ejecutar código sin iniciar sesión. CISA los añadió a su catálogo de vulnerabilidades explotadas: ya se usan para instalar mineros de criptomonedas y una puerta trasera de tipo proxy. El arreglo existe desde agosto.
- A quién afecta
- A quien tenga un servidor Plex anterior a la versión 1.43.3.10861 accesible desde internet. En septiembre quedaban más de 36.000 sin actualizar.
- Qué hacer
- Actualiza Plex y busca procesos extraños o un uso anormal del procesador.
2. Ataques a paquetes y herramientas de desarrollo
LiteLLM 1.107.0
Rotar claves21 de octubre · PyPI y Docker Hub
- Qué pasó
- Atacantes colaron una versión maliciosa de esta librería de IA durante menos de dos horas. Robaba contraseñas y claves, y dejaba una puerta trasera que ejecutaba código descargado cada hora. Se calculan unas 49.000 descargas.
- A quién afecta
- A quien instalara o actualizara LiteLLM ese día, también con imágenes Docker «latest». Las versiones anteriores son seguras.
- Qué hacer
- Fija la versión 1.106.2 o anterior. Si instalaste la 1.107.0, trata ese equipo como comprometido y rota todas las claves y contraseñas a las que tenía acceso.
OVHcloud CLI
Rotar claves19 de octubre · versiones 0.11.0 a 0.15.0
- Qué pasó
- Un atacante usó la cuenta de GitHub de un desarrollador para cambiar los archivos de la herramienta de línea de comandos de OVHcloud por un programa que busca secretos en el disco. Estuvieron disponibles 1 hora y 33 minutos y se descargaron unas 250 veces.
- A quién afecta
- A quien descargara esas versiones durante ese tiempo.
- Qué hacer
- Pasa a la versión 0.16.0 y cambia los secretos guardados en ese equipo, empezando por las credenciales de OVHcloud.
Rank Math PRO (WordPress)
Actualizar15-16 de octubre · gravedad 9,8 de 10 · CVE-2026-111862
- Qué pasó
- Durante unas 11 horas, algunas descargas del complemento premium Rank Math PRO (versión 3.0.123) llevaban código malicioso. Se retiraron y se publicó la versión limpia 3.0.124.
- A quién afecta
- A las webs WordPress que descargaron y activaron la 3.0.123 en esas horas. El complemento gratuito no aparece entre los afectados en el aviso del fabricante.
- Qué hacer
- Si la instalaste, trata la web como comprometida: restaura una copia limpia y cambia contraseñas, claves de la base de datos y las claves de wp-config.
Paquetes de npm: Tensorlake y SubQuery
Rotar clavesPrincipios y mediados de octubre
- Qué pasó
- Dos paquetes de npm se publicaron con código que roba credenciales al instalarse: una versión de Tensorlake, ligada a la oleada de gusanos «Shai-Hulud», y @subql/common 5.8.3 de SubQuery, que además permitía el acceso remoto.
- A quién afecta
- A desarrolladores y sistemas de integración continua, como GitHub Actions, que instalaron esas versiones.
- Qué hacer
- Revisa tu archivo de bloqueo de dependencias, elimina esas versiones y rota los tokens de npm, GitHub y la nube que hubiera en esa máquina.
ConnectWise Cloud Backup
VigilarHasta el 19 de octubre · más de 170 organizaciones
- Qué pasó
- Atacantes usaron una credencial del propio proveedor para entrar en cuentas de Microsoft 365 sin pasar por contraseña ni verificación en dos pasos. ConnectWise suspendió el servicio y asegura que las copias guardadas siguen cifradas y sin accesos conocidos.
- A quién afecta
- A empresas y proveedores de servicios que conectaron ConnectWise Cloud Backup a Microsoft 365.
- Qué hacer
- Desactiva, sin borrar, las aplicaciones de ConnectWise en Microsoft 365 y revisa las que se hayan añadido con credenciales desde el 13 de octubre.
3. Plataformas y servicios en la nube
Railway
Rotar claves21 de octubre
- Qué pasó
- Railway detectó actividad anómala en los sistemas que guardan las variables de entorno de sus clientes. Un tercero pudo acceder a variables cifradas y, en algunos casos, ver su contenido. Pausó los despliegues y pidió a todos rotar sus secretos. Como máximo el 1,85 % de los espacios de trabajo, unos 100.000, tuvo variables posiblemente afectadas. Railway cree que es parte de una serie de ataques a plataformas para llegar a proveedores de IA.
- A quién afecta
- A cualquier proyecto alojado en Railway que guardara claves de API, contraseñas de bases de datos o credenciales de registros como variables.
- Qué hacer
- Rota todos los secretos guardados en la plataforma, revisa los registros en busca de actividad rara y cambia las claves de los servicios conectados.
Zeabur
Rotar claves14-15 de octubre · cierre el 31 de diciembre
- Qué pasó
- Un atacante entró en el clúster compartido, en servidores dedicados y en sistemas internos con credenciales internas filtradas. Leyó unos 3,2 millones de registros de variables de entorno y datos de 321.810 cuentas, y tuvo acceso root a 101 servidores. La empresa cerrará todos sus servicios el 31 de diciembre de 2026.
- A quién afecta
- A los clientes de Zeabur.
- Qué hacer
- Rota todos los secretos, cierra las sesiones y traslada tus proyectos a otro proveedor antes de fin de año.
OpenCode Console
Rotar claves16-17 de octubre · 1,4 % de los usuarios
- Qué pasó
- Un ataque a la consola web de OpenCode, no a la aplicación ni al programa de línea de comandos, expuso claves de API de OpenAI, Anthropic y Google. Hubo cargos no autorizados de más de 1.700 dólares en algún caso. Anthropic y Google bloquearon las claves y OpenAI reembolsó créditos.
- A quién afecta
- A usuarios de OpenCode Console que guardaron claves de proveedores externos.
- Qué hacer
- Rota esas claves desde el panel de cada proveedor, revisa el uso y las facturas desde el 16 de octubre y busca el correo «Action Required: Potential provider key breach».
4. Certificados y datos de personas
eMudhra (certificados de confianza)
Vigilar17-20 de octubre · 8 certificados intermedios
- Qué pasó
- eMudhra, una entidad india de confianza digital, generó por error claves débiles para ocho de sus certificados intermedios: eran números menores de 256, así que cualquiera podía recuperarlas probando solo 256 posibilidades y, en teoría, falsificar certificados de confianza. Mozilla y Google los bloquearon el 17 de octubre, y Apple y Microsoft el 19 y el 20.
- A quién afecta
- Aparentemente a nadie de forma directa: la empresa dice que esas entidades no emitieron certificados a usuarios, y no se han visto certificados falsos en los registros públicos. El riesgo queda en software y dispositivos antiguos que aún confíen en ellas.
- Qué hacer
- Mantén navegadores, sistemas operativos y dispositivos actualizados para que incluyan el bloqueo.
SBI (State Bank of India)
Vigilar21 de octubre · 3.897 clientes
- Qué pasó
- El mayor banco público de India comunicó a la bolsa que, de unos 375.000 registros que circulaban en la dark web, identificó 3.897 con datos personales de clientes: nombre, móvil, fecha de nacimiento, dirección, identificadores y datos de préstamos. Investiga el origen.
- A quién afecta
- A esos 3.897 clientes. Una organización india de derechos digitales critica que no consta que se les haya avisado.
- Qué hacer
- Si eres cliente, desconfía de llamadas, SMS y mensajes que mencionen tus datos o tus préstamos, y no compartas códigos ni contraseñas.
Qué tienen en común
- Secretos guardados en la nube. Railway, Zeabur y OpenCode guardaban claves de API y contraseñas de otros. Si cae la plataforma, caen tus claves.
- Software oficial que deja de ser de fiar. LiteLLM, OVHcloud CLI, Rank Math PRO y Tensorlake eran descargas oficiales manipuladas durante unas pocas horas. Con eso bastó.
- Parches que se acumulan. El 21 de octubre llegaron a la vez los de PHP, Node.js, Oracle y GitLab. Quien no actualiza rápido se queda expuesto.
- Las claves de IA son botín. Railway, OpenCode y LiteLLM tienen en común que los atacantes buscaban claves de proveedores de inteligencia artificial, que se pueden gastar al instante.
Cómo protegerte
Si eres usuario
- Activa la verificación en dos pasos en tu correo y en tus cuentas importantes, mejor con app de autenticación o llave de acceso (passkey).
- Usa una contraseña distinta en cada servicio, con un gestor de contraseñas.
- Mantén actualizados el navegador, el sistema, las aplicaciones y el router.
- Tras una filtración, espera mensajes falsos que mencionen el incidente para robarte datos, y no pulses enlaces ni des códigos.
- Comprueba en Have I Been Pwned si tu correo aparece en filtraciones.
Si tienes una web o un servidor
- Parchea lo que esté expuesto a internet en 24 o 48 horas, empezando por PHP, Node.js, GitLab, Java y Plex.
- En WordPress, descarga complementos solo de fuentes oficiales, activa las actualizaciones de seguridad y guarda copias fuera del servidor.
- No expongas paneles ni servicios de administración a toda internet: ponlos detrás de una VPN o de una lista de IP permitidas.
Si desarrollas software
- Fija las versiones de tus dependencias y usa archivos de bloqueo. Espera unos días antes de adoptar una versión recién publicada.
- Usa tokens de corta duración y con los permisos mínimos, y no dejes secretos en repositorios.
- Protege tu cuenta de GitHub con verificación en dos pasos y revisa los flujos de trabajo (Actions) que se añaden a tus repositorios.
- Verifica las firmas o las sumas de comprobación de los binarios que descargas.
Si usas plataformas en la nube
- Rota las claves tras cualquier incidente del proveedor, aunque digan que tu cuenta no figura entre las afectadas.
- Pon límites de gasto y alertas de facturación en tus claves de APIs de IA y de la nube.
- Usa claves distintas por entorno y por proyecto, para que una filtración no abra todo.
Qué hacer si te ha afectado
- Desde un dispositivo limpio, cambia las contraseñas, empezando por la del correo, y cierra todas las sesiones abiertas.
- Rota las claves de API, los tokens y los secretos que estuvieran en el sistema o la plataforma afectada, y revoca los antiguos.
- Revisa facturas, uso y registros en busca de gasto o accesos que no reconozcas.
- Si instalaste software afectado, reinstala desde cero o restaura una copia anterior al incidente.
- Activa la verificación en dos pasos en todo lo que puedas.
- Avisa a tu equipo, a tus clientes o a tu hosting y, si hay datos personales, a la autoridad de protección de datos (en España, la AEPD).
Cómo lo hemos vivido en FireFighter
El 21 de octubre Railway, donde está alojado el backend de nuestra web, avisó de que un tercero pudo acceder a las variables de entorno de algunos clientes. Revocamos y renovamos todas las credenciales que teníamos allí, comprobamos los registros sin encontrar actividad inusual y publicamos un informe del incidente. Railway indicó después que nuestro espacio de trabajo no figuraba entre los de mayor riesgo. Además, hemos fijado en el código una versión corregida de Node.js y exigido la versión corregida de Brotli en el bot. FireFighter nunca ha tenido la contraseña de Discord de nadie.
Fuentes
- Tech Fusionist (@techyoutbe) on X
- Dark Web Informer on X
- Help Net Security: eMudhra security blunder left trusted CA signing keys exposed to anyone
- SecurityWeek: Browsers block eMudhra intermediate CAs over recoverable private keys
- BleepingComputer: PHP ships emergency patches for critical PHP2Shell flaws
- Node.js: October 2026 security releases
- Rapid7: CVE-2026-111497, critical out-of-bounds write in the Node.js Brotli decoder
- eSecurity Planet: GitLab patches second 10.0 RCE flaw in October
- Oracle: Security Alert Advisory CVE-2026-91403
- BleepingComputer: CISA says hackers chain Plex flaws in Plex2Shell attacks to breach servers
- Wiz: LiteLLM compromised, steals credentials
- Dark Reading: OVHcloud GitHub compromise tied to GlassWorm threat actors
- BleepingComputer: WordPress SEO plugin Rank Math compromised to backdoor websites
- The Hacker News: Tensorlake npm package compromised
- BleepingComputer: Hackers breach Microsoft 365 tenants via ConnectWise supply chain attack
- Railway: Preliminary report on the October 21st security incident
- BleepingComputer: Zeabur shutting down after second security breach in two months
- TechCrunch: Hackers hit AI coding tool OpenCode, running up charges on users' AI accounts
- YourStory: SBI finds 3,897 customer records on dark web after hacker's claim
- Internet Freedom Foundation: SBI told investors its data breach doesn't matter